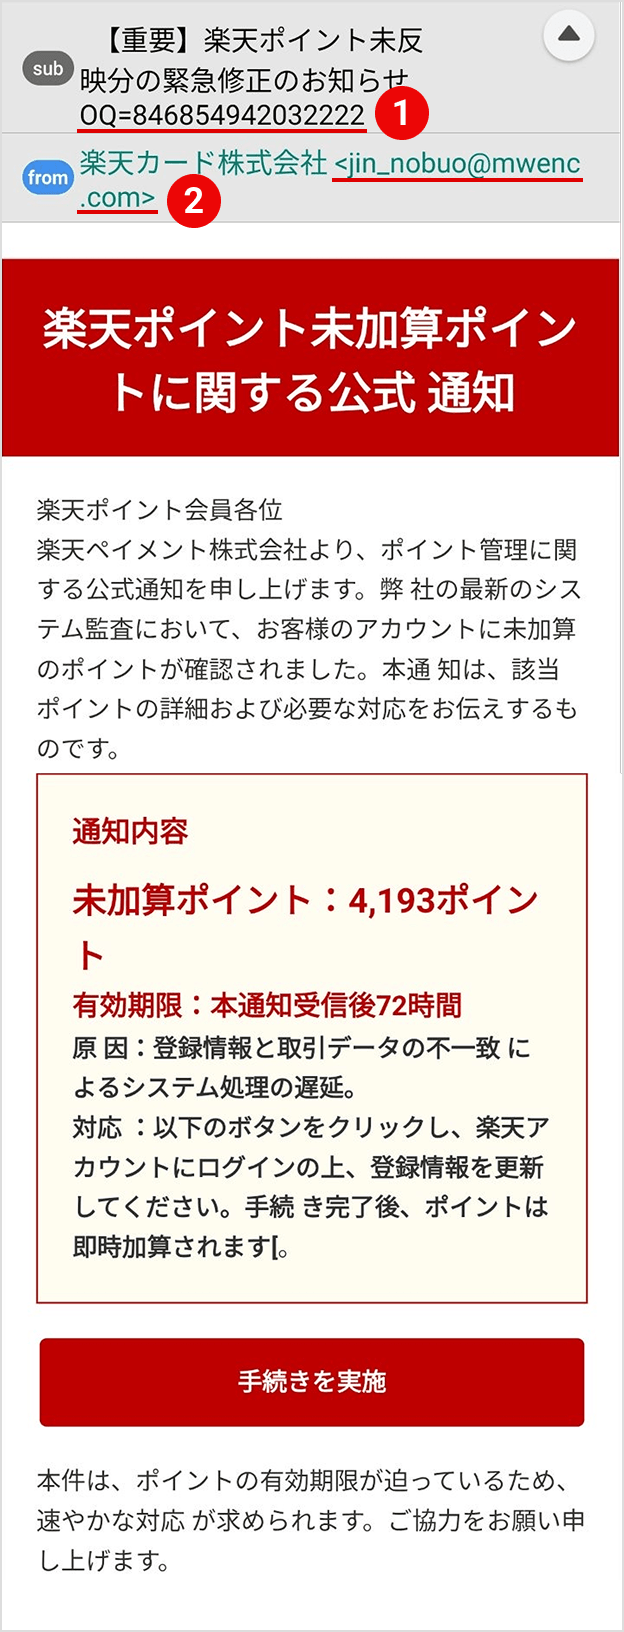
「カードのご利用を一部制限いたしました」「【重要】第三者による不正ログインの可能性について」——ある日突然スマートフォンの画面に届く、緊迫した文面の通知。日本国内で3,000万人以上の有効会員数を誇る楽天カードを標的にしたフィッシング詐欺は、技術の進歩とともに手口が先鋭化し、警戒を強めるユーザーの間でも誤認被害が相次いでいます。
焦りを生む巧妙な心理トラップと、正規サイトと見分けがつかない精巧な偽画面により、日常的にITツールを使いこなす層ですら罠に落ちる事例が後を絶ちません。サイバーセキュリティの取材現場から得られた最新動向をもとに、偽メールの構造的見分け方や、万が一リンクを開いて情報を入力してしまった際の緊急レスキュー手順を体系的に整理しました。
📌 【この記事の重要ポイントまとめ】
- 要点1:「利用制限」「緊急のご連絡」を騙るメールの大半は偽装であり、本文記載のURLリンクからは絶対にアクセスしてはならない。
- 要点2:送信元表示名ではなく送信元アドレスのドメイン構造、およびメール冒頭に「登録氏名(本名)」が正しく記載されているかが決定的な判別軸となる。
- 要点3:万一パスワードやカード番号を入力してしまった場合は、即時の楽天e-NAVIパスワード変更とカード停止専用窓口への連絡が不可欠である。
【2026年最新】楽天カードを騙るフィッシング詐欺手口と被害のリアル

フィッシング対策協議会や警視庁サイバー犯罪対策プロジェクトの発表資料によると、クレジットカードを装ったフィッシング詐欺の報告件数は高水準で推移しており、その中でも流通量の圧倒的な多さから楽天カードを偽装する手口はトップクラスのシェアを占めています。かつて主流だった「怪しい日本語」や「不自然なフォント」によるメールは姿を消し、現在は生成AIを活用した極めて自然なビジネス敬語で構成された文面が一般的です。
近年の楽天カード 2026年最新 詐欺手口の特徴として、メールだけでなくSMS(ショートメッセージ)を起点とするスミッシングとの波状攻撃や、送信ドメイン認証の盲点を突いた高度な偽装が挙げられます。文面も「不正利用検知システムが作動したため本人確認が必要」「カードの再審査に伴うアカウント情報の更新」「ポイント失効に伴う救済手続き」など、利用者の不安や損失回避心理を巧みに突くバリエーションへと進化を遂げています。
取材に応じたサイバー犯罪対策の専門家は次のように警鐘を鳴らします。「攻撃者は単にカード番号を盗むだけでなく、楽天e-NAVIのログイン認証情報や、スマートフォンに届くワンタイムパスワード(2段階認証コード)までもリアルタイムに中継して掠め取る『リバースプロキシ型(AiTM)』の偽サイトを稼働させています。本物と寸分違わぬデザインのため、視覚的な印象だけで真偽を判定することは極めて危険です」。
「利用制限」「緊急のご連絡」メールは本物か?偽メールを見分ける決定的な着眼点

受信トレイに「【緊急】楽天カードからのお知らせ」「カード利用制限に伴う確認のお願い」という件名が並んだ際、それが正規の通知であるか偽メールであるかを見分けるには、明確な技術的チェックポイントが存在します。
最も初歩的かつ強力な判別基準は、メール本文冒頭に『あなたの本名(漢字氏名)』が記載されているかどうかです。正規の楽天カードから送られる契約・利用状況に関する重要通知には、必ず会員登録されている氏名(例:「山田 太郎 様」)が明記されます。不特定多数に無差別送信される詐欺メールでは、宛名が「楽天会員様」「お客様」「楽天カードをご利用のお客様」といった汎用的な表現になっているか、あるいは宛名自体が存在しません。
さらに、メールヘッダーに含まれる楽天カード 詐欺メール 送信元アドレスの確認が重要です。メーラーの画面上に表示される「表示名」は攻撃者が自由に「楽天カード株式会社」と偽装できますが、実際の送信元ドメイン(@の後ろ)を詳細確認すると、全く無関係なランダム文字列や不審なフリードメインが使われているケースが散見されます。
| 項目 | 正規の楽天カード公式メール | 偽メール(フィッシング詐欺) | 編集部の見解・評価 |
|---|---|---|---|
| 宛名の記載 | 登録氏名(漢字/カナ)が必ず記載 | 「楽天会員様」「お客様」または宛名なし | 最も直感的に判別できる最重要フィルター |
| 送信元ドメイン | @mail.rakuten-card.co.jp 等の公式ドメイン | 不審なドメイン、ランダム英数字、無料メール | ヘッダー詳細確認で偽装の多くを看破可能 |
| 誘導先URL | https://www.rakuten-card.co.jp/ 配下 | 短縮URL、不自然なサブドメイン、模倣URL | 本文リンクは触らず公式アプリで確認が鉄則 |
| 要求アクション | 公式ポータルでの確認案内、手続き手順の提示 | 「24時間以内の認証」「即時カード停止」の脅迫 | 時間的プレッシャーをかける文面は詐欺確定 |
楽天e-NAVIログイン偽サイトの罠|巧妙化する情報搾取の仕組み

偽メール内のリンクをクリックすると誘導されるのが、会員専用オンラインサービスである楽天e-NAVI ログイン 偽サイトです。この偽サイトのソースコードは本物のウェブページをまるごとコピーして構築されており、ブランドロゴ、利用規約のリンク、著作権表示に至るまで精密に再現されています。
利用者がこの画面で楽天会員のユーザIDとパスワードを入力すると、そのデータは即座に攻撃者のサーバーへ送信されます。さらに巧妙な事例では、次の画面で「セキュリティ強化のため」と称して以下の重要情報を順番に入力させます。
- クレジットカード番号・有効期限
- セキュリティコード(カード裏面の3桁・4桁の数字)
- 生年月日・暗証番号・電話番号
- SMSで送信されたワンタイムパスワード
これらの情報が攻撃者の手に渡ると、即座にネット通販での高額商品購入や、電子マネーへの不正チャージに悪用されます。ワンタイムパスワードの入力画面すら本物そっくりに偽装されているため、ブラウザのアドレスバーに表示されているドメインが公式のものであるかを必ず目視確認する習慣が欠かせません。
【緊急】楽天カード詐欺メールを開いてしまった・パスワード入力した際の即時対応
もし誤って不審なメールを操作してしまった場合、被害の深度に応じて迅速なアクションを取る必要があります。焦らずに以下のステップを上から順に実行してください。
ステップ1:メールを開いた・リンクをクリックしただけの段階
本文を閲覧した、あるいはリンクを開いた直後に不審に気づいてブラウザを閉じた(個人情報は一切入力していない)状態であれば、基本的には深刻な情報漏洩に直結する可能性は低いです。ただし、バックグラウンドでの不正スクリプト実行を防ぐため、ブラウザのタブを即座に閉じ、閲覧履歴・キャッシュの消去を行ってください。念のため端末のセキュリティソフトによるフルスキャンを実施しておくと安心です。
ステップ2:楽天e-NAVIのログイン情報を入力してしまった場合
IDやパスワードを送信してしまった場合は、攻撃者がアカウントへ不正ログインする前に先手を打つ必要があります。
- 正規の楽天e-NAVIへ別端末や公式アプリからログインし、即座にログインパスワードを変更する。
- 同一のID・パスワードを他社サービス(Amazon、銀行、SNS等)で使い回している場合は、それらのパスワードもすべて変更する。
- ログイン履歴に身に覚えのないアクセスがないか確認する。
ステップ3:クレジットカード情報や暗証番号まで入力してしまった場合
カード番号やセキュリティコードを送信してしまった場合は、一刻の猶予もありません。直ちに楽天カード 不正利用 問い合わせ窓口、または「楽天カード紛失・盗難専用ダイヤル(24時間365日受付)」へ電話をかけ、カードの利用停止と再発行手続きを依頼してください。
あわせて、被害拡大を防ぐために受信した偽メールを楽天カード 公式 迷惑メール報告窓口(公式案内の指定転送先アドレス)へ転送し、迷惑メールフィルターの精度向上に協力することが推奨されます。
【実態検証】利用者の生の声と「緊急性バイアス」を突く心理の罠
SNSや知恵袋などのコミュニティを分析すると、「普段は詐欺メールに気をつけていたのに、楽天市場で買い物をした直後に『決済エラー』というメールが届き、疑わずにクリックしてしまった」「深夜の疲れている時間帯に『カード停止』と表示され、パニックになって入力してしまった」といった体験談が数多く寄せられています。
なぜ知識がある人でも騙されてしまうのでしょうか。ここには人間の認知構造に関わる心理学的メカニズムが働いています。
行動経済学および心理学では、人間が「時間制限」や「財産の危機」に直面した際、論理的な思考を司る大脳新皮質の働きが低下し、直感的な防衛行動を優先してしまう現象を「認知的焦燥(Cognitive Urgency)」と呼びます。「24時間以内に手続きをしないとカードが失効する」という強いストレス刺激が与えられると、送信元アドレスの確認といった初歩的な検証ルーティンが脳内でスキップされてしまうのです。
【プロの結論】デジタル社会における心理的バウンダリーの確立
詐欺グループはこの認知的弱点を冷徹に突いてきます。したがって、個人の「注意深さ」や「直感」に頼る防衛策には限界があります。
これからの時代に求められるのは、「感情が揺さぶられたときほど、メール内の動線を完全に遮断する」という確固たる行動バウンダリー(境界線)の設計です。「緊急」「警告」「利用停止」という文字を見た瞬間に、メール内のボタンやリンクには指一本触れず、自ら保存した公式ブックマークや公式スマートフォンアプリからのみ事実確認を行う。このルールを徹底することこそが、巧妙化するサイバー攻撃から資産を守る最大の盾となります。
【楽天カード詐欺メール】に関するよくある質問(FAQ)
Q1:本物の楽天カードから「緊急」や「利用制限」といったメールが届くことは本当にないのでしょうか?
A1:不正利用検知システムが作動した場合など、公式から利用確認の連絡が届くこと自体は実在します。ただし、正規メールには必ず「お客様のご登録氏名」が記載されており、一方的に不安を煽って外部サイトで暗証番号やセキュリティコードの入力を迫ることはありません。真偽が不明な場合は、メールリンクを使わず公式アプリの「お知らせ」一覧を確認してください。
Q2:詐欺メールに記載された電話番号に折り返してしまいました。どうすればよいですか?
A2:メール本文に記載されている電話番号は、詐欺グループが用意した偽のコールセンターである可能性が極めて高いです。通話中に個人情報やカード番号を伝えてしまった場合は、直ちにカード裏面に記載された正規のカスタマーセンターへ連絡し、利用停止措置を行ってください。
Q3:フィッシング詐欺に遭って不正利用された場合、被害額は補償されますか?
A3:楽天カードには不正利用補償制度が設けられており、所定の手続きと調査を経て、第三者による不正利用と認められれば損害が補償されるケースがあります。ただし、暗証番号の開示や本人認証コードの自己提供など、利用者に著しい重過失があると認定された場合は補償対象外となるリスクもあります。被害に気づいた時点で速やかな届出と警察への相談が必要です。
Q4:偽メールの受信自体を減らすための有効なセキュリティ対策はありますか?
A4:楽天カードの登録メールアドレスに、迷惑メール検知精度の高い大手プロバイダやGmail等のアドレスを設定すること、メーラーのなりすまし防止機能(DMARC認証等)を活用することが有効です。また、楽天e-NAVI側で「ログイン通知メール」や「2要素認証」を有効化しておくことで、万が一の不正侵入リスクを大幅に低減できます。
まとめ:詐欺被害を防ぐ日常の運用ルールと自己防衛策
楽天カードを騙る詐欺メールは、ブランドの知名度と生活インフラとしての利便性を逆手に取った悪質なサイバー犯罪です。生成AIの普及や偽装技術の高度化に伴い、今後も文面やデザインの模倣精度はさらに上がっていくことが予想されます。
被害を防ぐための最もシンプルで盤石な自衛策は、「届いたメールからはログインしない」という運用ルールの徹底に尽きます。利用状況の確認、重要なお知らせのチェック、カード情報の管理は、すべてあらかじめブックマークした正規ページや公式アプリから行う習慣を身につけ、巧妙なデジタル詐欺から自身の大切な資産と個人情報を守り抜きましょう。 (出典: 楽天 カード 詐欺 メール(Yahoo!ニュース))